NVIDIA OpenShell Perkuat Ekosistem AI Terbuka, Runtime Agent Hadir dengan Lapisan Keamanan yang Bisa Diprogram
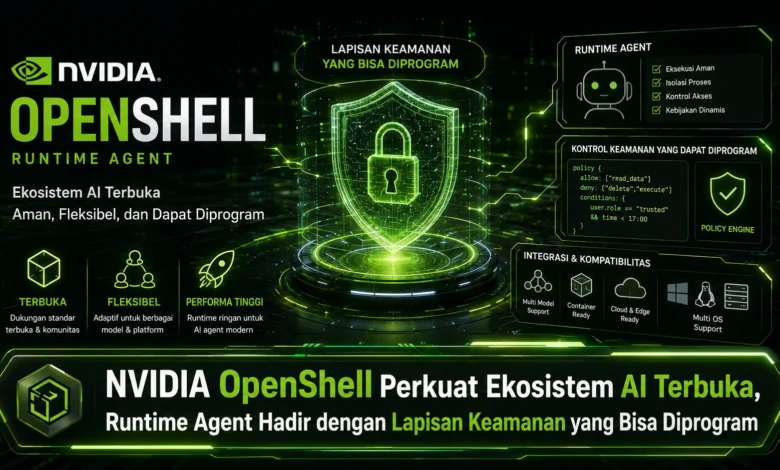
Perkembangan agentic AI membuat sistem kecerdasan buatan semakin aktif dalam menjalankan tugas, menggunakan tools, mengakses file, dan berinteraksi dengan layanan eksternal. Kemampuan tersebut membutuhkan mekanisme keamanan yang tidak hanya bergantung pada instruksi model, tetapi juga mampu mengontrol tindakan agent ketika benar benar dieksekusi. NVIDIA OpenShell hadir sebagai runtime open source yang membawa konsep sandbox dan kebijakan keamanan yang dapat diprogram untuk membatasi lingkungan kerja agent. Pendekatan ini memperlihatkan bagaimana TEKNOLOGI AI terbuka mulai berkembang bersama fondasi keamanan yang lebih terstruktur.
NVIDIA OpenShell Memperluas Fondasi Open Source untuk AI Agent
NVIDIA OpenShell hadir sebagai lapisan eksekusi bagi autonomous agent yang menempatkan keamanan dekat dengan proses eksekusi. Konsep ini menjadi menarik dalam perkembangan AI karena sistem agentic dapat menjalankan tindakan nyata. Semakin luas kemampuan agent, aturan penggunaan resource menjadi fondasi keamanan yang tidak dapat diabaikan.
Model pengembangan terbuka juga memberikan ruang bagi developer untuk mengembangkan penggunaan sesuai lingkungan mereka. Lapisan eksekusi agent dapat menjadi penghubung antara model dan sistem. Melalui arsitektur tersebut, TEKNOLOGI agentic AI dapat berkembang tanpa hanya mengandalkan instruksi pada model.
OpenShell Membatasi Ruang Eksekusi AI Melalui Isolasi
Sandbox menjadi salah satu fondasi runtime agent karena workload dapat dipisahkan dari lingkungan utama. Ketika sebuah agent berjalan, resource yang tersedia dapat dibatasi berdasarkan izin yang memang diperlukan.
Dalam sebuah skenario, agent yang cukup memerlukan beberapa file kerja tidak harus dapat membaca setiap lokasi pada host. Pendekatan isolasi ini dapat memperkecil jangkauan tindakan agent. Jika terjadi perilaku yang tidak diharapkan, sandbox membantu mempertahankan isolasi.
Aturan Runtime Dapat Disesuaikan dengan Kebutuhan Agent
Salah satu konsep menarik dari OpenShell adalah pengelolaan aturan keamanan untuk mengontrol resource yang dapat digunakan. Alih alih membuka seluruh resource, developer dapat menyesuaikan akses dengan tugas agent. Model tersebut mendukung prinsip pemberian akses seperlunya.
Workflow AI dapat memiliki beberapa tahapan ketika agent berpindah dari satu aktivitas ke aktivitas lain. Untuk tugas tertentu, agent mungkin hanya membutuhkan file lokal, sedangkan dalam pekerjaan lainnya dapat memerlukan akses jaringan yang diizinkan. Aturan yang dapat diperbarui membuat TEKNOLOGI keamanan dapat mengikuti kebutuhan operasional.
Kontrol Runtime Membatasi Cara Agent Berinteraksi dengan Sistem
Sistem agentic dapat berinteraksi dengan banyak bagian sistem, termasuk membaca file, melakukan network egress, dan menggunakan tool eksekusi. Fleksibilitas tersebut memang mendukung otomatisasi tingkat lanjut, tetapi perlu disertai mekanisme pengamanan.
OpenShell memberikan lapisan untuk menerapkan policy terhadap aktivitas tersebut. Akses file dapat dibatasi berdasarkan kebutuhan sebuah agent, sementara koneksi eksternal dapat dibatasi menggunakan policy. Kontrol terhadap proses turut menambah lapisan enforcement, sehingga aturan memiliki batas teknis yang lebih konkret.
Credential dan Audit Menambah Lapisan Keamanan bagi Agent
Apabila autonomous agent berinteraksi dengan platform lain, sistem sering membutuhkan credential untuk menjalankan integrasi. Credential merupakan informasi sensitif karena akses berlebihan dapat memperluas kemampuan agent. Karena itu, pengelolaan credential pada runtime menjadi semakin relevan.
Di samping pembatasan resource, pencatatan aktivitas dapat membantu memahami perilaku agent. Pengelola TEKNOLOGI dapat memahami pola aktivitas agent ketika menangani masalah. Integrasi policy dengan kemampuan audit membantu meningkatkan transparansi operasional ketika autonomous system digunakan dalam lingkungan yang semakin luas.
Kesimpulan, Runtime Terbuka Memperkuat Fondasi Keamanan AI Agent
Perkembangan OpenShell memperlihatkan bahwa ekosistem AI terbuka mulai membutuhkan fondasi keamanan yang semakin matang. Lingkungan eksekusi terpisah, programmable policy, serta enforcement terhadap aktivitas agent dapat memberikan lapisan perlindungan di luar model. Pendekatan tersebut dapat mendapat perhatian lebih luas seiring TEKNOLOGI AI memperoleh kemampuan yang lebih otonom.
Ke depan, keamanan yang dapat diprogram berpotensi berkembang bersama ekosistem autonomous agent. Bagaimana menurut Anda, apakah runtime seperti NVIDIA OpenShell akan menjadi standar baru pengembangan AI agent? Berikan perspektif Anda mengenai perkembangan keamanan TEKNOLOGI AI dan ikuti pembahasan berikutnya untuk mengetahui arah baru keamanan agent.