Trusted Execution Environment dan Confidential Computing, Teknologi Keamanan Hardware yang Makin Relevan di 2026
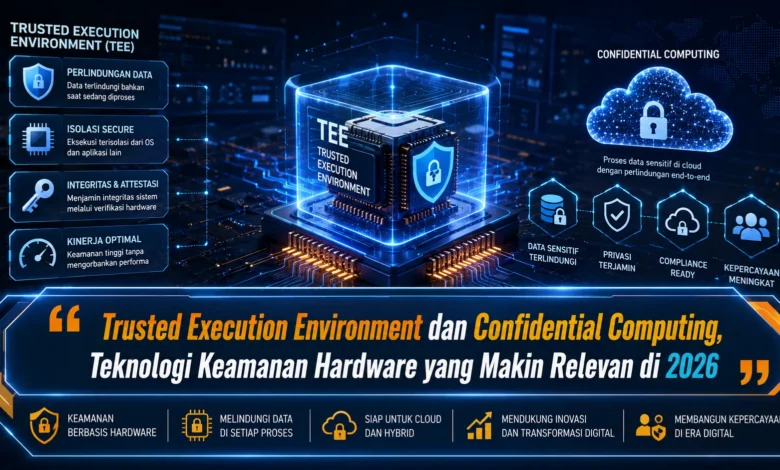
Trusted Execution Environment dan Confidential Computing semakin relevan pada 2026 ketika sistem digital harus melindungi data bukan hanya saat disimpan atau dikirim, tetapi juga ketika sedang diproses. Pendekatan ini mengandalkan isolasi berbasis hardware untuk membantu menjaga data sensitif tetap terlindungi di dalam lingkungan komputasi. Perkembangannya menunjukkan bagaimana TEKNOLOGI keamanan modern bergerak menuju perlindungan yang semakin dekat dengan prosesor dan lapisan dasar sistem.
Trusted Execution Environment Menjadi Fondasi Confidential Computing
TEE menjadi sebuah fondasi penting dalam komputasi rahasia. Mekanisme semacam ini menyediakan lingkungan eksekusi yang memiliki perlindungan tambahan. Dengan dukungan hardware, informasi sensitif dapat digunakan pada area terlindungi melalui mekanisme keamanan khusus.
Pendekatan komputasi terlindungi selanjutnya mengandalkan isolasi berbasis hardware dalam membantu melindungi data ketika digunakan. Apabila enkripsi penyimpanan berfokus terhadap informasi yang tersimpan, maka Confidential Computing memberikan kontrol tambahan pada fase pemrosesan. Integrasi semacam ini membuat TEKNOLOGI keamanan lebih sesuai untuk lingkungan digital masa kini.

Data Aktif Membutuhkan Lapisan Keamanan Tambahan
Data mempunyai beberapa kondisi selama proses digital. Materi digital bisa berada di penyimpanan, dipindahkan, atau dibaca oleh aplikasi. Saat berada pada kondisi aktif, data biasanya perlu diakses untuk dianalisis oleh sistem. Situasi tersebut yang menyebabkan keamanan data saat digunakan menjadi bagian strategis.
Trusted Execution Environment bisa digunakan untuk membatasi interaksi terhadap kode tertentu melalui proses yang tidak berwenang. Melalui isolasi tersebut, perusahaan bisa membangun perlindungan pada proses komputasi. Mekanisme ini kian relevan saat AI mengolah berbagai informasi sensitif.
Attestation Memastikan Lingkungan Pemrosesan Dapat Diverifikasi
Hardware isolation merupakan fondasi utama dalam komputasi terlindungi. Berbeda dengan isolasi yang hanya mengandalkan software, fitur prosesor mampu memberikan pemisahan khusus antara TEE dengan lingkungan operasi biasa.
Mekanisme verifikasi juga dapat membantu memverifikasi apakah lingkungan eksekusi aktif menggunakan kondisi yang sesuai. Sebelum workload tertentu diproses, aplikasi dapat menggunakan attestation untuk meningkatkan kepastian. Perpaduan isolasi hardware dan attestation menjadikan TEKNOLOGI komputasi rahasia lebih terstruktur.
Cloud dan AI Mendorong Kebutuhan Confidential Computing
Pertumbuhan infrastruktur bersama dan sistem analitik cerdas menjadikan permintaan pada Confidential Computing terus besar. Aplikasi modern sering dijalankan menggunakan infrastruktur bersama, sementara informasi yang diproses dapat mencakup informasi bisnis. Lingkungan tersebut mendorong kebutuhan akan kontrol keamanan yang lebih dalam selama proses komputasi berlangsung.
Pada aplikasi analitik, lingkungan pemrosesan terlindungi bisa mendukung menjaga model saat diproses. Pendekatan ini berpotensi berperan sebagai lapisan tambahan untuk sistem komputasi terdistribusi. Akan tetapi, manfaat tersebut tetap sebaiknya dikombinasikan melalui kontrol akses, sehingga perlindungan tidak semata mata mengandalkan TEE saja.
Implementasi TEE Membutuhkan Keamanan Berlapis
Trusted Execution Environment bukan pengganti terhadap keseluruhan strategi cybersecurity. Lingkungan terisolasi dapat menambahkan lapisan keamanan penting, tetapi tim TEKNOLOGI tetap membutuhkan pengelolaan izin, keamanan penyimpanan, serta logging. Strategi menyeluruh mampu mengurangi risiko terhadap satu mekanisme.
Pembaruan firmware turut memiliki nilai strategis mengingat lingkungan eksekusi berinteraksi bersama berbagai lapisan sistem. Implementasi yang kurang tepat berpotensi melemahkan efektivitas yang diharapkan. Oleh sebab itu, penerapan Confidential Computing sebaiknya dikelola dalam bentuk salah satu unsur keamanan modern, bukan mekanisme yang berdiri sendiri.
Kesimpulan Keamanan Hardware untuk Komputasi Modern
Lingkungan eksekusi tepercaya dan komputasi rahasia semakin berkembang sebagai fondasi baru dalam keamanan komputasi 2026. Kemampuan untuk menjaga informasi saat digunakan menghadirkan kontrol tambahan bersama enkripsi penyimpanan dan jaringan. Melalui TEE, TEKNOLOGI semacam ini dapat memperkuat perlindungan untuk cloud.
Dalam perkembangannya, manfaat keamanan berbasis hardware tidak hanya dipengaruhi melalui fitur keamanan chip, tetapi juga berdasarkan implementasi software, monitoring, dan tata kelola yang baik. Ketika seluruh unsur tersebut bisa diterapkan secara matang, TEE dan Confidential Computing dapat berkembang menjadi komponen strategis untuk keamanan digital masa depan. Menurut Anda, seberapa besar TEE dapat berperan sebagai pendekatan penting dalam membangun komputasi terpercaya? Sampaikan pandangan Anda dan pantau kemajuan TEKNOLOGI Confidential Computing berikutnya.